Adresler
Her IP tek satırda: kaç sunucuda engelli, izinli ya da yok; kaç paket göndermiş.
Güvenlik duvarı
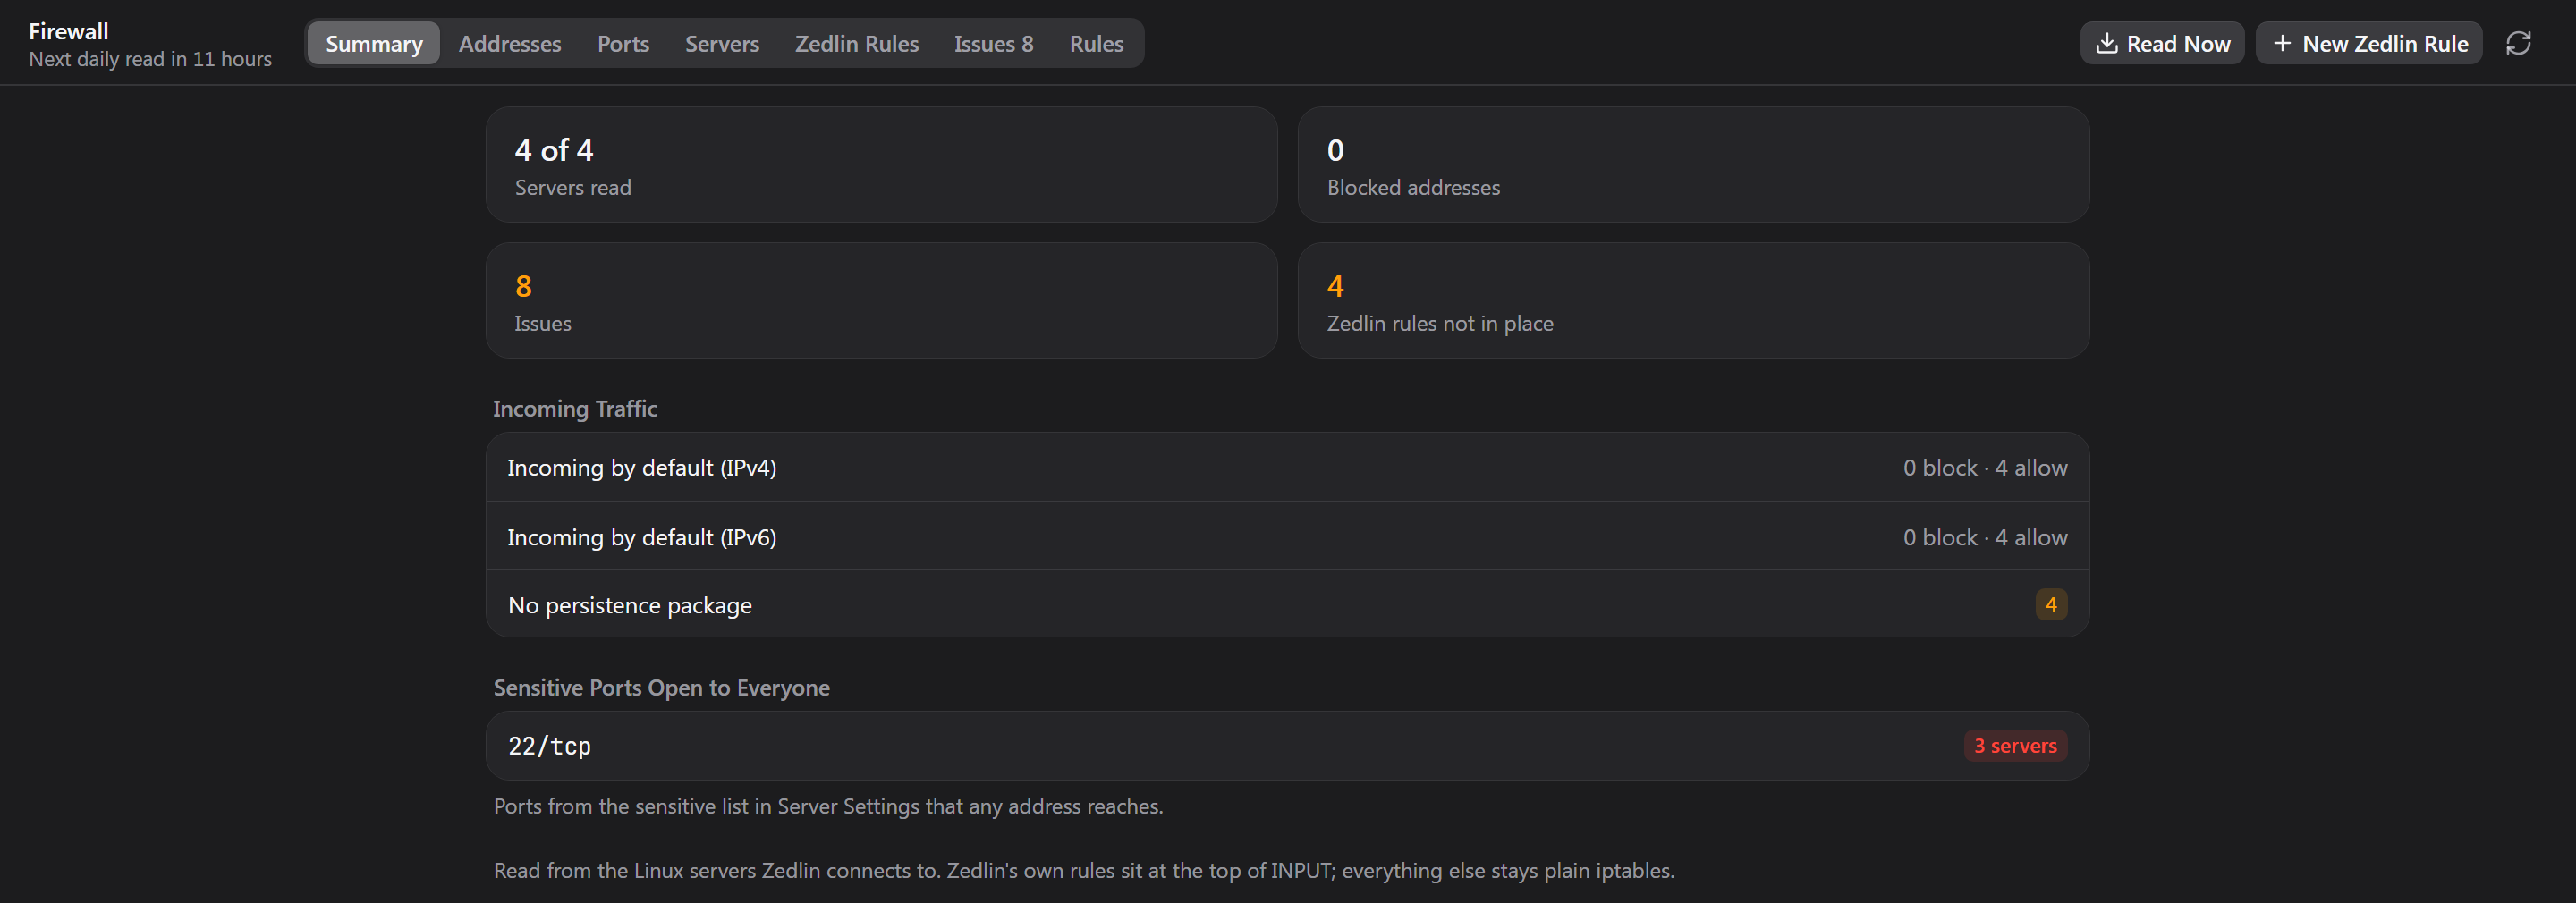
Zedlin bütün Linux sunucularından iptables'ı okur ve kural listesinin cevaplayamadığı soruları cevaplar: bu adres her yerde engelli mi, hangi portlar dünyaya açık, hangi kurallar hiç etki etmiyor? Sonra tek sayfadan değiştirirsin; kendini dışarıda bırakma korkusu olmadan.
Analiz
Her IP tek satırda: kaç sunucuda engelli, izinli ya da yok; kaç paket göndermiş.
Her port: nerede herkese açık, sınırlı ya da kapalı; ne dinliyor; Docker ne yayınlamış.
Hiç çalışmayan ve tekrar eden kurallar, IPv4'te kapalı IPv6'da açık portlar, Docker'ın INPUT'u aşarak açtığı portlar.
Varsayılan davranış, kural sayıları, kuralların yeniden başlatmadan sağ çıkıp çıkmadığı, son okuma zamanı.
Güvenle değiştir
Zedlin kurallarını INPUT, FORWARD ve OUTPUT'un başındaki kendi chain'lerinde tutar; elle yazdığın kurallara dokunmaz.
Kuralı tüm sunuculara, bir etikete ya da seçtiklerine uygula; gerektiğinde sunucu hariç tut.
Bir saat, bir gün, bir hafta ya da kalıcı; sebebini yazan notla.
Değişiklik aynı bağlantıdan onaylanmalıdır. Bağlantı koparsa sunucu bir dakika içinde geri alır.
DOCKER-USER aynı kuralları alır; yayınlanan portlar da kapsanır.
Her değişiklikten önce yedek; kurallar değişince saklanan sürüm.
Sıra dışı her şey aynı geri almayla komut olarak yazılabilir.
Basit INPUT ve DOCKER-USER kurallarını sırasıyla tek adımda Zedlin'e taşı.
Adresi alarmdan, tehdit satırından ya da adres detayından engelle.
Tam tablo için port taraması ve bağlantı kayıtlarıyla birleştir.